Новости
IT-гигиена — это как мытьё рук, только для компьютера и почты. Простые привычки, которые не требуют дорогих программ, но защищают от большинства неприятностей: взломанной почты, зашифрованной 1С, украденных денег. По оценке Microsoft, базовые меры безопасности защищают от 99% атак. Ниже — 10 правил простым языком, которые стоит знать каждому сотруднику.
Пароль «Qwerty123» или дата рождения подбираются за минуты. Американское агентство по кибербезопасности CISA советует пароль не короче 16 символов и разный для каждого сайта. Запомнить всё невозможно — и не нужно: для этого есть менеджер паролей. Он сам придумывает и хранит пароли, а вы помните только один главный.
Это когда после пароля нужно подтвердить вход кодом из SMS или приложения на телефоне. Даже если пароль украдут, без вашего телефона войти не получится. Включите это в первую очередь на почте, потом — в банк-клиенте, 1С, соцсетях и мессенджерах. И никогда никому не сообщайте код из SMS, даже «сотруднику банка» или «директору».
Большинство атак начинается с обычного письма. По данным CISA, более 90% успешных кибератак начинаются с фишингового письма. Как это выглядит у нас: «Лаборатория Касперского» сообщала, что в учебных рассылках 2026 года в компаниях Казахстана на письмо про онлайн-опрос кликнули 43% сотрудников, на письмо о перерасчёте зарплаты — каждый пятый. Перед тем как открыть ссылку или вложение, задайте себе три вопроса:
Сомневаетесь — позвоните отправителю по известному номеру или перешлите письмо администратору.
Обновления закрывают дыры, через которые заходят вирусы. Кнопка «Напомнить позже» — лучший друг злоумышленника. Включите автоматическое обновление Windows, браузера и программ и перезагружайте компьютер хотя бы раз в неделю.
На каждом компьютере должен быть работающий антивирус. Даже встроенный в Windows Defender — хорошая защита, если он не отключён. Какой антивирус выбрать для офиса, мы разобрали в статье «Defender, ESET или Kaspersky».
Если вирус всё-таки зашифрует файлы, спасёт только копия. Правило простое: важные документы и база 1С копируются автоматически и хранятся отдельно от рабочего компьютера. И раз в месяц стоит проверить, что из копии действительно можно восстановить файлы. Подробнее — в статье о резервном копировании.
Отошли на обед — нажмите Win + L. Это две секунды, а кто-то посторонний уже не сможет открыть вашу почту или бухгалтерию.
Не вставляйте в рабочий компьютер найденные или чужие флешки и не устанавливайте программы «с какого-то сайта». Нужна программа — попросите администратора.
Гостям и личным телефонам — отдельная гостевая сеть. Рабочие компьютеры и сервер не должны быть в одной сети с чужими устройствами. Как правильно устроить офисный Wi-Fi, читайте в статье «Wi-Fi в офисе».
В тот же день, когда сотрудник увольняется, нужно отключить его почту и учётные записи и сменить общие пароли, которые он знал (Wi-Fi, общие папки, сервисы). Удобнее всего, когда учётные записи управляются централизованно, например через Active Directory.
Распечатайте этот список и повесьте рядом с рабочими местами — это самое дешёвое вложение в безопасность компании. Отдельно про новые схемы мошенников с ИИ — в статье «ИИ-атаки на бизнес».
Мы настроим всё техническое за вас: обновления, антивирус, резервные копии, двухэтапный вход, гостевой Wi-Fi и учётные записи — и будем следить за этим в рамках IT-аутсорсинга. Не знаете, с чего начать, — закажите IT-аудит. Звоните: +7 (747) 535-44-33.
Defender, ESET или Kaspersky: какой антивирус выбрать для дома и офиса
Простое сравнение встроенного Microsoft ...
16 ноября, 2026
Подробнее
IP-телефония для офиса: как перейти на АТС Asterisk
Как работает IP-телефония, что даёт офис...
4 ноября, 2026
Подробнее
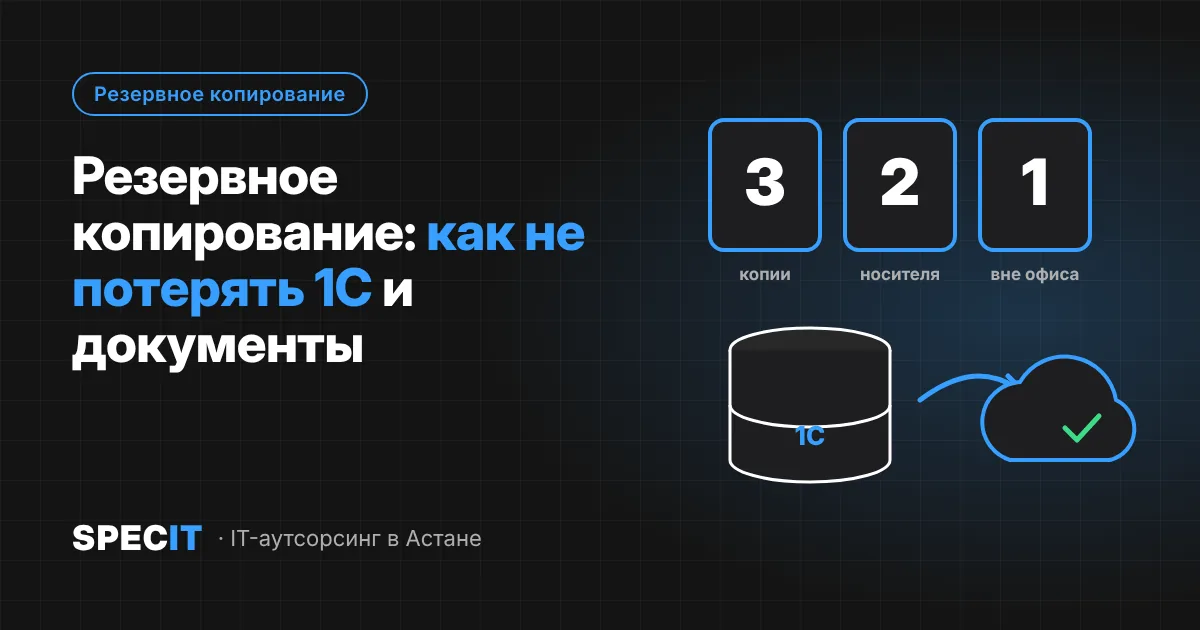
Резервное копирование для малого бизнеса: как не потерять 1С и документы
Правило 3-2-1, частота копий, проверка в...
4 ноября, 2026
Подробнее

